چگونه یک استراتژی Backup ضد باجافزار طراحی کنیم؟ راهنمای جامع برای محافظت از دادههای سازمان
مقدمه
باجافزارها (Ransomware) در سالهای اخیر به یکی از جدیترین تهدیدات امنیت سایبری برای سازمانها تبدیل شدهاند. برخلاف گذشته که مهاجمان تنها فایلهای کاربران را رمزگذاری میکردند، امروزه حملات باجافزاری بسیار هدفمندتر و پیچیدهتر شدهاند. مهاجمان پیش از اجرای عملیات رمزگذاری، هفتهها یا حتی ماهها در شبکه سازمان حضور دارند، زیرساخت را شناسایی میکنند، سطح دسترسی خود را افزایش میدهند و در نهایت نسخههای پشتیبان را حذف یا تخریب میکنند تا سازمان هیچ راهی برای بازیابی اطلاعات نداشته باشد.
به همین دلیل، داشتن یک نسخه Backup بهتنهایی دیگر کافی نیست. آنچه اهمیت دارد، طراحی یک استراتژی Backup مقاوم در برابر باجافزار (Ransomware-Resilient Backup Strategy) است؛ استراتژیای که حتی در صورت نفوذ کامل مهاجم به شبکه، امکان بازیابی اطلاعات را حفظ کند.
در این مقاله، مهمترین اصول طراحی یک زیرساخت Backup ضد باجافزار، فناوریهای موردنیاز، نقش SAN Storage، Tape Library، Immutable Backup و Cyber Recovery Vault را بررسی میکنیم.
چرا نسخههای Backup نیز هدف حمله قرار میگیرند؟
در حملات مدرن، مهاجم تنها به سرورهای اصلی حمله نمیکند، بلکه ابتدا زیرساخت Backup را از کار میاندازد. مراحل معمول یک حمله به این صورت است:
- نفوذ اولیه به شبکه از طریق آسیبپذیری یا فیشینگ
- افزایش سطح دسترسی (Privilege Escalation)
- شناسایی سرور Backup و Storage Repository
- حذف Snapshotها و نسخههای Backup
- غیرفعال کردن سرویسهای امنیتی
- رمزگذاری دادههای اصلی
- درخواست باج
اگر نسخههای پشتیبان نیز در همان دامنه (Domain) و همان شبکه قرار داشته باشند، احتمال از بین رفتن آنها بسیار زیاد است.
ویژگیهای یک استراتژی Backup ضد باجافزار
یک راهکار حرفهای باید چند ویژگی کلیدی داشته باشد:
- وجود چندین نسخه مستقل از دادهها
- استفاده از رسانههای ذخیرهسازی متفاوت
- نگهداری نسخه خارج از سایت (Offsite)
- داشتن نسخه غیرقابل تغییر (Immutable)
- وجود نسخه کاملاً آفلاین (Air Gap)
- آزمایش منظم فرآیند بازیابی
- جداسازی شبکه Backup از شبکه عملیاتی
- مانیتورینگ و ثبت رویدادهای امنیتی
تنها ترکیب این اقدامات میتواند احتمال بازیابی موفق اطلاعات را در زمان بحران افزایش دهد.
قانون 3-2-1-1-0؛ پایه یک استراتژی مدرن
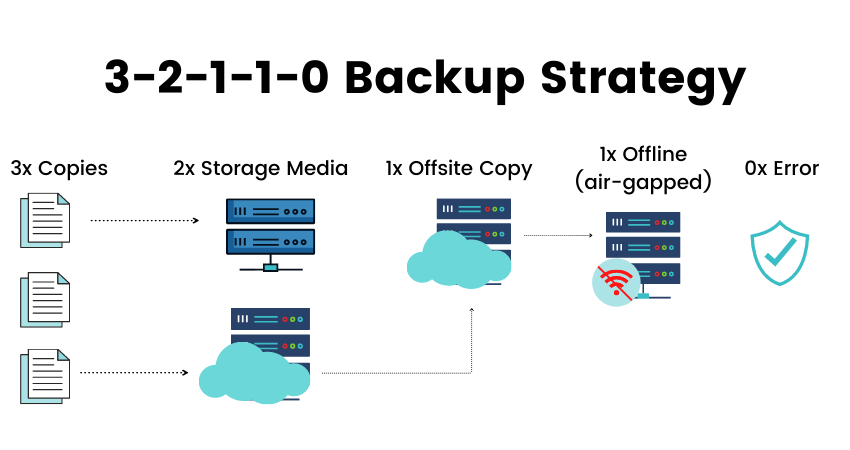
امروزه بسیاری از متخصصان امنیت، قانون کلاسیک 3-2-1 را به نسخه کاملتر 3-2-1-1-0 ارتقا دادهاند.
این قانون شامل موارد زیر است:
- 3 نسخه از دادهها (یک نسخه اصلی و دو نسخه پشتیبان)
- 2 نوع رسانه ذخیرهسازی (برای مثال Disk و Tape)
- 1 نسخه خارج از سایت (Offsite)
- 1 نسخه غیرقابل تغییر یا کاملاً ایزوله (Immutable یا Air Gap)
- 0 خطا در آزمون بازیابی؛ یعنی نسخههای پشتیبان باید بهطور منظم آزمایش شوند و بدون خطا قابل بازیابی باشند.
این مدل امروزه یکی از بهترین روشهای طراحی زیرساخت Backup در برابر باجافزار محسوب میشود.
استفاده از Immutable Backup
یکی از مهمترین فناوریهای سالهای اخیر، Immutable Backup است.
در این روش، نسخه پشتیبان تا پایان دوره نگهداری تعیینشده قابل حذف، تغییر یا بازنویسی نیست؛ حتی اگر مهاجم به حساب مدیریتی دسترسی پیدا کند.
مزایای Immutable Backup عبارتاند از:
- جلوگیری از حذف نسخههای Backup
- محافظت در برابر رمزگذاری نسخههای پشتیبان
- رعایت الزامات بسیاری از استانداردهای امنیتی
- افزایش اطمینان در فرآیند بازیابی
راهکارهایی مانند Veeam، HPE StoreOnce، Dell PowerProtect و برخی Storageهای سازمانی از قابلیت Immutable Backup پشتیبانی میکنند.
نقش Air Gap در مقابله با باجافزار
Air Gap به معنای قطع ارتباط منطقی یا فیزیکی میان نسخههای Backup و شبکه عملیاتی است.
دو نوع Air Gap وجود دارد:
- Logical Air Gap
ارتباط Backup فقط در زمانهای مشخص برقرار میشود و پس از پایان عملیات، دسترسی قطع میشود.
- Physical Air Gap
رسانه ذخیرهسازی بهطور کامل از شبکه جدا میشود؛ برای مثال، استفاده از Tape Library و انتقال نوارها به یک محل امن خارج از مرکز داده.
Air Gap یکی از مؤثرترین روشها برای جلوگیری از دسترسی مهاجمان به نسخههای پشتیبان است.
چرا Tape Library همچنان بهترین گزینه برای نسخه آفلاین است؟
با وجود رشد خدمات ابری، Tape Library همچنان یکی از امنترین روشهای نگهداری نسخههای Backup محسوب میشود.
دلایل آن عبارتاند از:
- امکان ایجاد Air Gap واقعی
- هزینه پایین نگهداری بلندمدت
- مصرف انرژی بسیار کم
- عمر طولانی رسانههای LTO
- مقاومت در برابر حملات سایبری در زمان نگهداری آفلاین
به همین دلیل، بسیاری از بانکها، سازمانهای دولتی و مراکز داده، همچنان از Tape Library بهعنوان آخرین لایه حفاظت استفاده میکنند.
جداسازی زیرساخت Backup از شبکه اصلی
یکی از اشتباهات رایج، قرار دادن سرور Backup در همان Domain و همان شبکهای است که سرورهای عملیاتی در آن قرار دارند.
بهتر است:
- شبکه Backup از شبکه Production جدا باشد.
- مجوز دسترسی مدیریتی محدود و مبتنی بر اصل Least Privilege باشد.
- احراز هویت چندعاملی (MFA) برای حسابهای مدیریتی فعال شود.
- دسترسی مستقیم کاربران به Repositoryهای Backup حذف شود.
این اقدامات احتمال سوءاستفاده مهاجمان از حسابهای مدیریتی را کاهش میدهد.
Cyber Recovery Vault؛ آخرین خط دفاع
سازمانهایی که اطلاعات آنها بسیار حیاتی است، معمولاً یک Cyber Recovery Vault نیز ایجاد میکنند.
در این معماری، نسخهای از دادههای حیاتی در یک محیط کاملاً ایزوله نگهداری میشود که ارتباط دائمی با شبکه اصلی ندارد.
حتی اگر مهاجم بتواند به Domain، سرورهای Backup و Storage Repository نفوذ کند، دسترسی به Vault برای او امکانپذیر نخواهد بود.
نقش SAN Storage در استراتژی Backup
در بسیاری از سازمانها، زیرساخت Backup بر پایه SAN Storage طراحی میشود.
یک SAN Storage سازمانی میتواند قابلیتهای زیر را ارائه دهد:
- Snapshotهای سریع
- Replication بین دو سایت
- Thin Provisioning
- Deduplication
- Compression
- High Availability
- Dual Controller
- Multipathing
البته باید توجه داشت که Snapshot جایگزین Backup نیست. اگر مهاجم بتواند به Storage دسترسی مدیریتی پیدا کند، ممکن است Snapshotها نیز حذف شوند. بنابراین Snapshot باید در کنار Backup و نه بهجای آن استفاده شود.
آزمایش منظم فرآیند بازیابی
بسیاری از سازمانها از تهیه نسخه پشتیبان اطمینان دارند، اما هرگز بازیابی آن را آزمایش نکردهاند.
بهترین روش آن است که بهصورت دورهای:
- بازیابی فایلهای تصادفی
- بازیابی ماشینهای مجازی
- بازیابی پایگاههای داده
- بررسی سلامت Tapeها
- بررسی زمان بازیابی (RTO)
- بررسی میزان از دست رفتن داده (RPO)
انجام شود.
نسخه پشتیبانی که قابل بازیابی نباشد، عملاً ارزشی ندارد.
استفاده از هوش مصنوعی در امنیت Backup
راهکارهای جدید Backup از الگوریتمهای هوش مصنوعی برای افزایش امنیت استفاده میکنند.
این فناوریها میتوانند:
- تغییرات غیرعادی در حجم دادهها را تشخیص دهند.
- الگوهای رمزگذاری باجافزار را شناسایی کنند.
- رفتار کاربران و حسابهای مدیریتی را تحلیل کنند.
- قبل از بازیابی، سلامت دادهها را بررسی کنند.
این قابلیتها باعث میشوند آلودگی قبل از بازگردانی اطلاعات شناسایی شود و از بازگرداندن دادههای آلوده جلوگیری گردد.
نمونهای از یک معماری Backup ضد باجافزار
یک معماری پیشنهادی برای سازمانهای متوسط و بزرگ میتواند به شکل زیر باشد:
- لایه اول: ذخیرهسازی اصلی روی SAN Storage با قابلیت Snapshot
- لایه دوم: تهیه Backup روزانه روی یک Repository مبتنی بر Disk با قابلیت Immutable Backup
- لایه سوم: انتقال نسخههای هفتگی یا ماهانه به Tape و نگهداری آنها بهصورت آفلاین درمحل دیگری.
- لایه چهارم: نگهداری نسخههای حیاتی در Cyber Recovery Vault برای سناریوهای فاجعهآمیز.
این ساختار چندلایه، احتمال از دست رفتن کامل اطلاعات را حتی در حملات پیشرفته به حداقل میرساند.
اشتباهات رایج در طراحی Backup
برخی از رایجترین اشتباهات عبارتاند از:
- نگهداری Backup در همان Storage دادههای اصلی
- استفاده از یک Domain برای Production و Backup
- نداشتن نسخه خارج از سایت
- اتکا به Snapshot بهعنوان تنها روش حفاظت
- آزمایش نکردن فرآیند بازیابی
- نداشتن Immutable Backup یا Air Gap
- استفاده از رمزهای عبور ضعیف برای حسابهای مدیریتی
اجتناب از این اشتباهات میتواند تفاوت میان یک بازیابی موفق و یک بحران جدی برای سازمان باشد.
جمعبندی
طراحی یک استراتژی Backup ضد باجافزار تنها به انتخاب نرمافزار Backup محدود نمیشود، بلکه نیازمند نگاهی جامع به معماری زیرساخت، امنیت شبکه، مدیریت دسترسیها و روشهای نگهداری داده است. ترکیب قانون 3-2-1-1-0، Immutable Backup، Air Gap، Tape Library، Cyber Recovery Vault و آزمایشهای منظم بازیابی، لایههای دفاعی متعددی ایجاد میکند که عبور از همه آنها برای مهاجمان بسیار دشوار است.در نهایت، باید به این نکته توجه داشت که هدف از Backup تنها تهیه نسخهای از دادهها نیست؛ بلکه اطمینان از امکان بازیابی سریع، کامل و سالم اطلاعات در زمان وقوع حادثه است. سازمانهایی که امروز برای طراحی یک استراتژی مقاوم سرمایهگذاری میکنند، در زمان وقوع حملات سایبری، خسارت بسیار کمتری متحمل خواهند شد و میتوانند تداوم خدمات و اعتماد مشتریان خود را حفظ کنند.
تیم فنی شرکت کوشا فناوران مبتکر آمادگی خود را برای یاری به حفاظت از داده های ارزشمند شما اعلام می دارد. این اقدامات شامل طراحی و پیاده سازی طرح تداوم کسب و کار و بازیابی داده ها پس از بحران ، طراحی و پیاده سازی طرح پشتیبان گیری امن داده و هاردنینگ و امن سازی زیر ساخت فناوری اطلاعات می باشند.